Rapports
Suivez l’activité des utilisateurs et des machines avec des rapports d’audit à consulter en temps réel, exporter ou planifier pour un envoi automatique.
Les rapports de stratégies fournissent des journaux détaillés des événements liés à l’authentification multifacteur (MFA) et des tentatives de connexion refusées par les stratégies d'accès. Ils aident les administrateurs à surveiller le contrôle d’accès et à identifier les risques potentiels de sécurité.
Les rapports suivants sont inclus :
Événements MFA : toutes les tentatives MFA (réussies, échouées, ignorées, annulées, demandes d’aide).
Connexions refusées : tentatives de connexion échouées ou refusées, bloquées soit par Active Directory (ex. : mot de passe incorrect), soit par les stratégies d'accès UserLock (ex. : machine non autorisée, horaires, quotas, géolocalisation, limites de groupe).
Cas d’usage typiques
Identifier des échecs MFA répétés pouvant indiquer un comportement suspect.
Détecter les utilisateurs qui ignorent la configuration MFA ou demandent de l’aide trop souvent.
Surveiller les connexions refusées pour vérifier que les stratégies d’accès sont correctement appliquées.
Les rapports d’historique fournissent une chronologie détaillée de l’activité des utilisateurs et des événements de session sur l’ensemble du réseau.
Les rapports suivants sont inclus :
Chronologie des événements : tous les événements de session en ordre chronologique.
Historique des sessions : journal complet des sessions utilisateur (ouvertes, fermées, incomplètes).
Sessions simultanées : utilisateurs de domaine avec des sessions qui se chevauchent.
Événements Single Sign-On : activité SSO par utilisateur ou application.
Sessions Wi-Fi / VPN : sessions réseau par type de connexion (avec RADIUS si configuré).
Sessions IIS : activité des applications web par pool ou nom d’application.
Événements UAC : demandes d’élévation de privilèges acceptées ou refusées.
Statuts utilisateur : transitions entre statuts (ex. : risqué).
Cas d’usage typiques
Reconstituer la chronologie complète de l’activité d’un utilisateur pour enquêter sur un incident.
Identifier les utilisateurs avec plusieurs sessions simultanées pouvant contourner les restrictions.
Vérifier les connexions VPN ou Wi-Fi pour assurer la conformité aux politiques d’accès à distance.
Auditer les événements Single Sign-On pour suivre l’accès aux applications SaaS.
Suivre les invites de contrôle de compte utilisateur (UAC) liées aux élévations de privilèges.
Les rapports d’heures de travail résument l’activité des utilisateurs dans le temps, y compris des synthèses quotidiennes, hebdomadaires et mensuelles. Ils mettent en évidence quand les utilisateurs sont actifs, inactifs ou connectés en dehors des heures autorisées.
Les rapports suivants sont inclus :
Historique : vue quotidienne des heures travaillées.
Statistiques par utilisateur : une ligne par utilisateur sur la période sélectionnée, avec l’heure moyenne de la première connexion et de la dernière déconnexion, ainsi que les durées totales de session, d’activité et de verrouillage. Dépliez une ligne pour afficher le détail de l’utilisateur jour par jour.
Statistiques par date : une ligne par jour, avec les mêmes statistiques pour l’ensemble des utilisateurs. Dépliez une ligne pour afficher le détail de chaque utilisateur pour ce jour.
Semaine / Mois : activité agrégée sur une période, par utilisateur.
Non autorisées : activité en dehors des heures de travail autorisées.
Cas d’usage typiques
Vérifier la conformité avec les politiques d’heures de travail autorisées.
Détecter les heures supplémentaires anormales ou l’activité suspecte la nuit / le week-end.
Fournir des statistiques d’activité aux équipes RH ou de conformité.
Comparer les habitudes de travail entre utilisateurs avec Statistiques par utilisateur, ou repérer les journées inhabituelles avec Statistiques par date.
Note
Les temps de session verrouillée sont comptés entre la première connexion et la dernière déconnexion de la journée.
Les sessions IIS sont exclues de ces rapports.
Les rapports d’administration fournissent les journaux d’audit des actions des administrateurs et des changements de configuration.
Ils garantissent la responsabilité et soutiennent les exigences de conformité.
Les rapports suivants sont inclus :
Actions : journal des opérations administrateur telles que l’installation d’agents, le redémarrage de machines, la réinitialisation MFA utilisateur ou la fermeture de sessions.
Configurations : changements apportés aux stratégies d’accès, aux paramètres MFA, aux blocages/déblocages utilisateurs ou aux paramètres/versions du serveur.
Cas d’usage typiques
Suivre les modifications apportées aux stratégies d’accès ou aux paramètres du serveur.
Surveiller les actions des administrateurs sur les sessions, utilisateurs ou machines.
Fournir des preuves d’audit lors de contrôles de conformité.
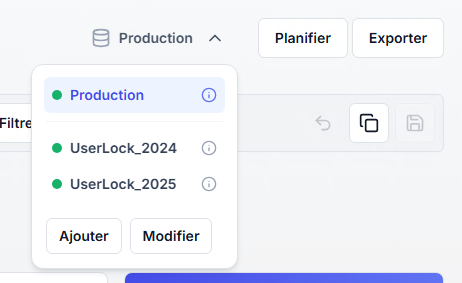
Par défaut, les rapports sont générés à partir de la base de données de production. Chaque administrateur peut aussi ajouter des bases de données archivées, par exemple une ancienne base conservée après une migration de base de données ou une archive annuelle, puis générer des rapports à partir de celles-ci. Les bases de données archivées servent uniquement aux rapports.
Les bases de données archivées sont propres à l’administrateur qui les ajoute. Elles ne sont pas partagées avec les autres administrateurs. La base sélectionnée pour les rapports est enregistrée localement par la console, et non sur le serveur UserLock.
Le sélecteur de base de données se trouve sur chaque page de rapport, à gauche des boutons Planifier et Exporter. Production apparaît toujours en premier et est sélectionnée par défaut.
⚠️ Important
Les exports sont générés à partir de la base de données sélectionnée. Les rapports planifiés s’exécutent toujours sur la base de données de production, quelle que soit la base sélectionnée.
Chaque source du sélecteur, y compris la production, affiche un indicateur d’état :
Indicateur | Signification |
|---|---|
Vert | La dernière vérification de connexion a réussi. |
Rouge | La dernière vérification de connexion a échoué. Une base archivée dans cet état est grisée et ne peut pas être sélectionnée. |
Gris | La connexion n’a pas encore été vérifiée. |
Les règles suivantes s’appliquent aux bases de données archivées :
La base de données doit déjà exister : l’assistant de base de données ne peut pas en créer une.
La base de données doit contenir des données UserLock. Une base sans tables UserLock est refusée.
Les bases créées avec des versions antérieures de UserLock peuvent être ajoutées.
La base de production ne peut pas être ajoutée comme base archivée, même avec un autre compte.
Chaque base archivée de votre liste doit avoir un nom unique, et une même base ne peut pas être ajoutée deux fois.
Les mots de passe sont chiffrés sur le serveur et ne sont jamais renvoyés à la console.
Pour ajouter, gérer ou dépanner une base de données archivée, consultez Générer des rapports depuis une base de données archivée.
Chaque rapport dans UserLock peut être personnalisé pour répondre à vos besoins de suivi :
Vues | Chaque rapport propose des vues prédéfinies pour des scénarios courants. Vous pouvez enregistrer vos propres vues de rapport avec filtres et paramètres personnalisés. |
|---|---|
Colonnes | Toutes les colonnes d’un rapport peuvent être affichées ou masquées selon vos besoins. |
Filtres | Tous les rapports peuvent être filtrés sur les colonnes disponibles (par ex. : utilisateur, machine, domaine, type d’événement, pays, unité organisationnelle). |
Regroupements | Les résultats peuvent être regroupés par attributs tels qu’utilisateur, machine, date ou type de session, pour synthétiser de grands ensembles de données. |
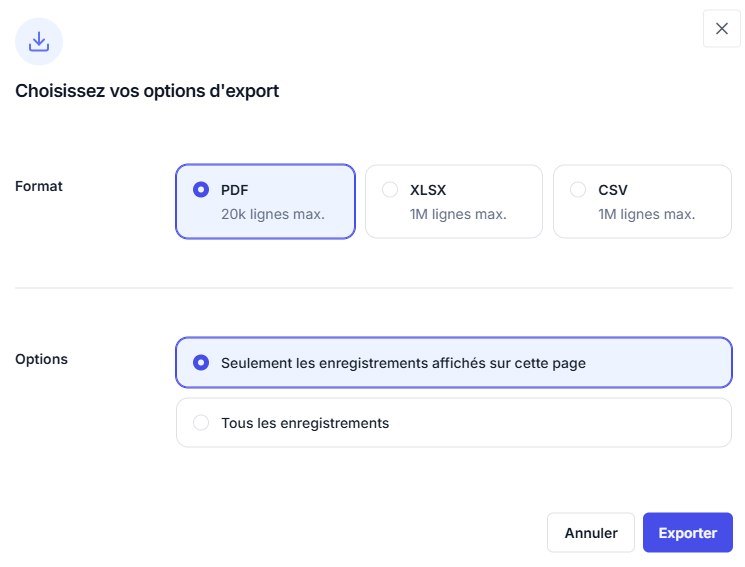
Tous les rapports peuvent être exportés aux formats PDF, Excel (XLSX) ou CSV.
Cas d’usage typiques
Partager des preuves d’audit avec les équipes de conformité.
Fournir aux managers des synthèses d’activité hebdomadaires planifiées.
Exporter des données brutes vers Excel ou CSV pour analyses complémentaires.
Note
Le fichier exporté est enregistré dans le dossier Export du serveur. Le comportement dépend de la console :
Console Windows : le dossier contenant le fichier exporté s’ouvre.
Console Web : les fichiers PDF s’ouvrent dans un nouvel onglet, et les fichiers Excel et CSV sont téléchargés par le navigateur. Dans tous les cas, le fichier est ensuite automatiquement supprimé du dossier Export du serveur.
Les rapports peuvent être planifiés pour une distribution automatique ou un archivage.
Les planifications sont basées sur des vues de rapport enregistrées et définissent :
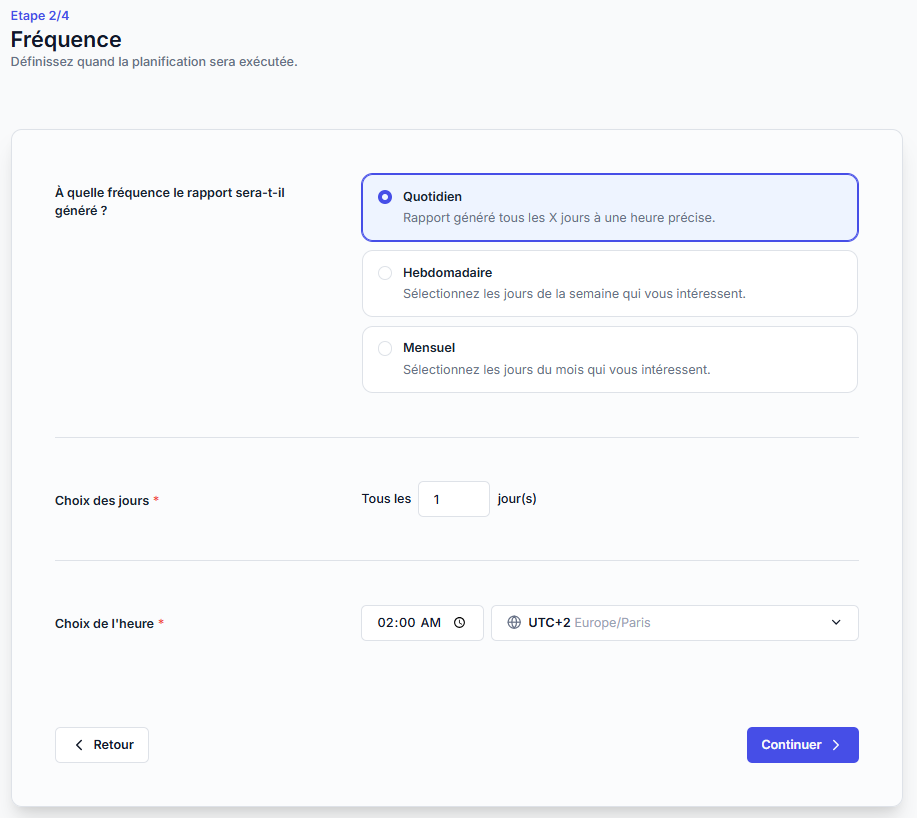
Fréquence : quotidienne, hebdomadaire ou mensuelle, avec options d’heure et de fuseau horaire.
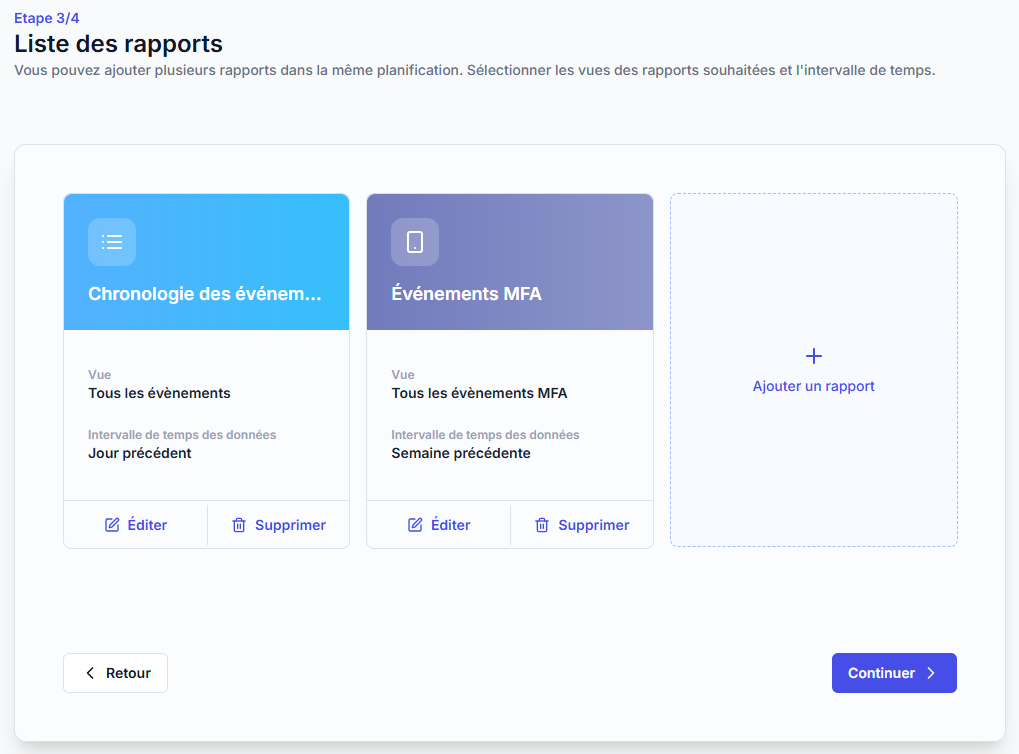
Rapports inclus : un ou plusieurs rapports, chacun avec un intervalle de temps et une vue sélectionnée.
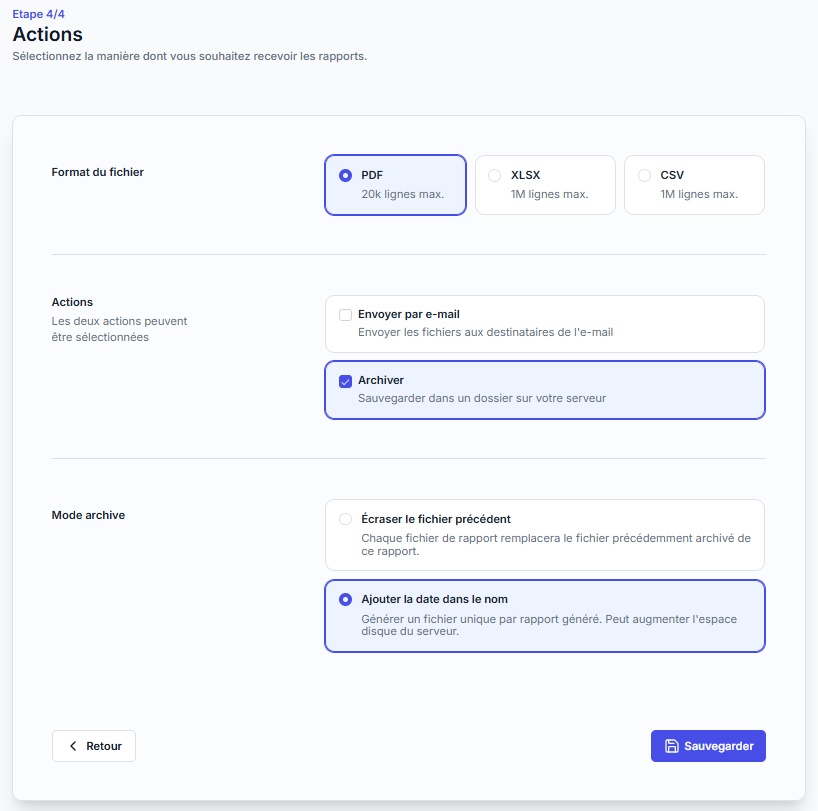
Actions :
Format du fichier : PDF (20 000 lignes max.), XLSX ou CSV (1 million de lignes max.).
Envoyer par e-mail : définir les destinataires, l’objet et les options du message. Vérifiez que vos paramètres e-mail sont correctement configurés.
Archiver : enregistrer les fichiers dans un dossier du serveur. Le Mode archive détermine si chaque fichier utilise Écraser le fichier précédent ou Ajouter la date dans le nom. La seconde option conserve un fichier par exécution, mais occupe davantage d’espace disque sur le serveur.
Les deux actions peuvent être sélectionnées pour une même planification.
Toutes les planifications sont listées dans la page Rapports planifiés, où elles peuvent être modifiées, désactivées ou supprimées. Depuis la liste, le lien Voir ouvre le rapport exact avec ses filtres et paramètres.
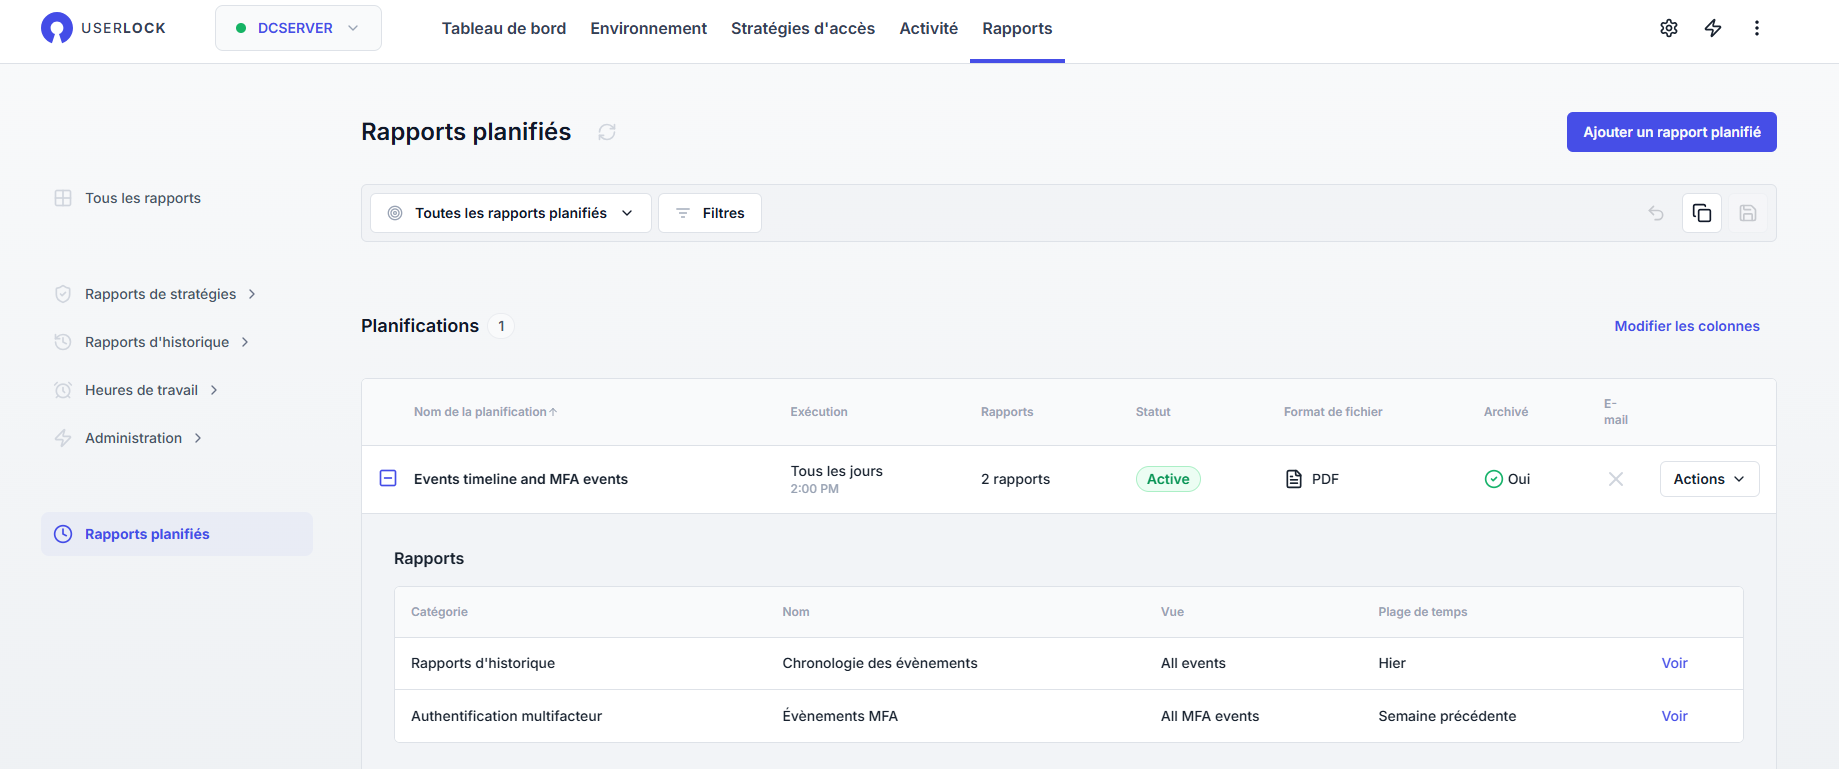
Chaque console dispose de son propre planificateur : les planifications créées dans la console Windows ne sont pas visibles dans la console Web, et inversement.
Cas d’usage typiques
Automatiser les rapports de conformité en envoyant chaque semaine les connexions refusées aux auditeurs.
Fournir aux managers des rapports mensuels d’heures de travail par e-mail.
Archiver quotidiennement toutes les actions administratives pour maintenir une traçabilité complète.
Chaque planification enregistre la langue d’affichage de la console utilisée pour l’enregistrer. À l’exécution, les fichiers de rapport (PDF, XLSX, CSV) et l’e-mail de notification sont générés dans cette langue.
Pour générer les rapports dans une langue donnée, passez la console dans cette langue avant d’enregistrer la planification. La langue enregistrée n’est affichée ni dans l’assistant de planification, ni dans son résumé.
⚠️ Important
Si un autre administrateur enregistre la planification depuis une console configurée dans une autre langue, les rapports passent dans cette langue sans avertissement. En cas de doute, enregistrez-la de nouveau dans la langue souhaitée.