Déployer l'agent Station
L'agent Station UserLock est conçu pour auditer, contrôler et protéger les postes de travail stations, serveurs et serveurs de terminaux.
Ressources utiles
L'agent Station audite toute l’activité des sessions interactives sur les machines et les protège en appliquant une stratégie de contrôle d’accès définie par les stratégies d’accès configurées dans UserLock.
Cet agent doit être installé sur les machines à protéger et communique avec les serveurs UserLock pour contrôler toutes les demandes d’ouverture de session interactives.
La méthode la plus simple pour installer l’agent Station de UserLock consiste à utiliser la console UserLock.
Le serveur UserLock doit alors pouvoir joindre la machine (voir Prérequis).
Vous trouverez plus d’informations ici : Déploiement depuis la console.
Vous pouvez aussi le déployer manuellement en suivant la procédure suivante:
Copier le fichier de l’agent
L’agent Station s’exécute comme un service Windows sous le compte Local System.
Copiez le fichier
UlAgentExe.exedepuis le dossier d’installation de UserLock sur le serveur principal (chemin par défaut :%ProgramFiles(x86)%\ISDecisions\UserLock)
vers le dossier système de la machine cible :Système 64 bits :
%windir%\SysWOW64\Système 32 bits :
%windir%\System32\
Copiez les fichiers du Credential Provider (uniquement à partir de Windows 10 version 1809 et Windows Server 2019) depuis le dossier d’installation de UserLock sur le serveur principal vers le dossier
%windir%\System32\de la machine cible:Système 64 bits :
Copiez
UlCredProv_x64.dll→ renommez enUlCredProv.dllCopiez
UlCredProvFilter_x64.dll→ renommez enUlCredProvFilter.dll
Système 32 bits :
Copiez
UlCredProv.dllCopiez
UlCredProvFilter.dll
Ajouter les noms des serveurs UserLock dans le registre
Accédez à la clé suivante :
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\WinlogonCréez les valeurs suivantes:
Name
Type
Value
UserLockServer
REG_SZ
Nom du serveur principal UserLock
UserLockServerBackup
REG_SZ
Nom du serveur de secours UserLock
Pour les ordinateurs hors site, vous pouvez également configurer les valeurs suivantes:
Name
Type
Value
UserLockInternetUrl
REG_SZ
Si UserLock Anywhere est activé, entrez ici l’URL de UserLock Anywhere
SessionsWithout NetworkLogoffAgent Internet
REG_DWORD
Si UserLock Anywhere est activé, indique le nombre de minutes d’attente entre chaque demande de synchronisation des sessions.
UserLockCfg
REG_DWORD
Voir les détails dans la section sur le package Windows Installer.
Example via PowerShell:
powershell$RegKeyPath = 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon' Set-ItemProperty -Path $RegKeyPath -Name 'UserLockServer' -Value 'ULSRVPRI' Set-ItemProperty -Path $RegKeyPath -Name 'UserLockServerBackup' -Value 'ULSRVBAC' Set-ItemProperty -Path $RegKeyPath -Name 'UserLockInternetUrl' -Value 'https://VES1.VDE.INTRA/ulproxy' Set-ItemProperty -Path $RegKeyPath -Name 'UserLockCfg' -Value 768Note
Si ces valeurs sont absentes, l’agent ne pourra pas contacter les serveurs et risque d’échouer au démarrage.
Enregistrer le service Windows
Exécutez la commande suivante en Administrateur pour enregistrer le service de l’agent :
ULAgentExe.exe /SERVICE SDémarrez ensuite le service:
net start UlAgentService
Aucun redémarrage n’est requis.
Dans la version 13.0, UserLock peut déployer automatiquement un agent dédié à Windows Server Core.
L’installation est transparente pour l’utilisateur, aucune action manuelle n’est nécessaire.
Server Core edition | Description |
|---|---|
Windows Server Core 2019 (ou supérieur) avec la fonctionnalité de compatibilité des applications à la demande | L’agent standard UserLock est utilisé. |
Autres éditions de Server Core | UserLock déploie l’agent spécial Server Core :
|
Si l’agent Station a été installé avec le package MSI, il ne peut être désinstallé qu’en désinstallant le package MSI : supprimez le package de la GPO, ou utilisez la commande de désinstallation indiquée dans Package Windows Installer. Les options ci-dessous ne s’appliquent pas.
Ouvrez la console UserLock.
Accédez à Environnement ▸ Machines.
Cliquez sur le bouton Actions de la colonne Agent Station, puis sur le menu Désinstaller.
Dans le coin supérieur droit, l’icône Action administrateur s’anime. Cliquez dessus pour suivre la progression de la désinstallation.
Arrêtez le service et désenregistrez-le (en Administrateur) :
powershellNET STOP UlAgentService C:\Windows\SysWOW64\ULAgentExe.exe /SERVICE U C:\Windows\SysWOW64\ULAgentExe.exe /UNREGISTER(Remplacez « SysWOW64 » par « System32 » sur un système 32 bits.)
Une fois terminé, l’agent est complètement désinstallé.
Ouvrez la console UserLock.
Accédez aux ⚙️ Paramètres serveur ▸ Machines.
Passez le paramètre Déploiement automatique de l'agent Station à Désinstaller l'agent Station.
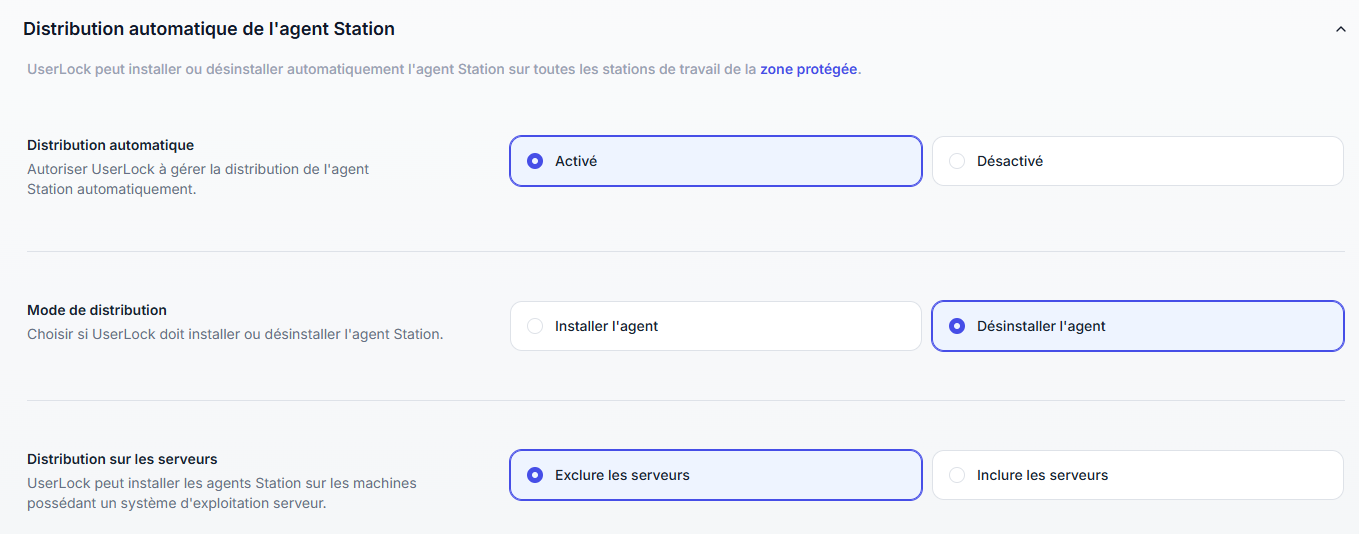
Attendez que tous les ordinateurs affichent Non installé dans la liste.
Via l’applet PowerShell Uninstall-UserLockAgent (lien en anglais).
Via les méthodes UserLockAPI.
L’agent Station UserLock peut être déployé via une solution tierce ou à l’aide des stratégies de groupe Microsoft (GPO).
Des packages MSI sont fournis à cet effet:
Target OS | MSI file | Default location |
|---|---|---|
64-bit |
|
|
32-bit |
|
|
Les packages MSI sont aussi disponibles sur le serveur UserLock dans le partage UserLockDownloads (\\<serveur>\UserLockDownloads), créé lors de l’installation. Avec cette méthode, le serveur UserLock n’a pas besoin de joindre les machines. Consultez Déployer l’agent Station par stratégie de groupe.
Exécutez toutes les commandes MSI en Administrateur.
Par défaut l'installation ne définit pas les paramètres de communication. Vous devez donc spécifier certaines propriétés MSI lors de l'exécution de la commande d'installation excepté si vous configurez le Modèle d'administration UserLock avec les Stratégies de groupe Microsoft.
Installation silencieuse
msiexec /i ULAgent_x64.msi /qn USERLOCKSERVER=NomServeurPrincipal USERLOCKSERVERBACKUP=NomServeurSecoursMise à jour silencieuse (si déjà installé via MSI)
Si vous effectuez une mise à niveau depuis la version 12.2 ou antérieure vers la version 13.0 ou ultérieure :
msiexec /i ULAgent_x64.msi /qn USERLOCKSERVER=NomServeurPrincipal USERLOCKSERVERBACKUP=NomServeurSecoursPour les autres cas :
msiexec /i ULAgent_x64.msi /qn USERLOCKSERVER=NomServeurPrincipal USERLOCKSERVERBACKUP=NomServeurSecours REINSTALL=ALL REINSTALLMODE=vomusInstallation avec options avancées
Incluez le paramètre
USERLOCKCFGpour appliquer des options supplémentaires :
msiexec /i ULAgent_x64.msi /qn USERLOCKSERVER=NomServeurPrincipal USERLOCKSERVERBACKUP=NomServeurSecours USERLOCKCFG=ValeurCfg
Hex | Decimal | Description |
|---|---|---|
0x002 | 2 | Affiche les messages d’erreur aux utilisateurs. |
0x010 | 16 | Empêche l’envoi des ouvertures de session refusées par Active Directory. |
0x020 | 32 | Envoie un événement "verrouillage de session" au démarrage de l’économiseur d’écran. |
0x040 | 64 | Empêche la suppression des sessions fantômes (inactives) sur l’ordinateur local. |
0x180 | 384 | Connexions sans UserLock :
|
0x200 | 512 | Applique toutes les restrictions (y compris MFA) lors du déverrouillage ou de la reconnexion |
0x0800 | 2048 | Utilise uniquement UserLock Anywhere pour la communication avec les serveurs. |
0x1000 | 4096 | Active le Credential Provider UserLock. |
Exemple :
Pour activer la MFA lors du déverrouillage/reconnexion, "demander la MFA" pour les connexions sans UserLock et utiliser le Credential Provider :USERLOCKCFG=4864 (équivaut à 0x1300).
Un script PowerShell fourni permet d’identifier la configuration correspondant à une valeur donnée de UserLockCfg.
msiexec /x ULAgent_x64.msi /qn Vous pouvez déployer l’agent Station avec les stratégies de groupe Microsoft (GPO), à l’aide des packages MSI et du modèle d’administration UserLock. Cette méthode fonctionne aussi sur les machines qui n’acceptent aucun trafic réseau entrant.
Consultez Déployer l’agent Station par stratégie de groupe.
Note
Lors de certaines mises à jour Windows, Microsoft réinitialise parfois la clé "Winlogon", ce qui entraîne la disparition de certaines valeurs UserLock. Déployer les paramètres de l’agent et les paramètres de communication via les GPO est une solution pour éviter ce problème.
Note
L'agent utilise en priorité les paramètres de l’agent et les paramètres de communication via les GPO plutôt que ceux stockés dans la clé "Winlogon".
Pour installer l'agent Station dans un environnement VDI, veuillez suivre ce guide.