MFA basée sur les sessions : comment des stratégies granulaires aident à concilier sécurité et productivité
Avec une authentification multifacteur (MFA) granulaire basée sur les sessions, l'IT peut choisir le meilleur équilibre entre sécurité et productivité.
Mis à jour le 4 novembre 2026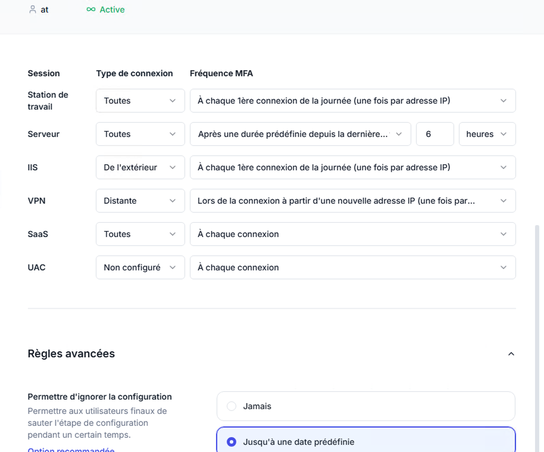
La façon dont les organisations appliquent l'authentification multifacteur (MFA) dans Active Directory a rapidement évolué. Autrefois technologie de sécurité spécialisée réservée aux comptes privilégiés, elle est désormais souvent une simple case à cocher.
Le problème, c'est que la plupart des solutions de MFA pour Active Directory n'ont pas été conçues pour être déployées auprès de tous les utilisateurs. Résultat : cette MFA uniforme entrave la productivité des utilisateurs finaux comme des administrateurs IT.
La sécurité est importante, mais elle ne doit pas devenir un obstacle aux opérations quotidiennes de l'entreprise. Comment les équipes IT peuvent-elles appliquer la MFA en trouvant le bon équilibre entre sécurité et productivité ?
La solution : permettre à la MFA de s'appliquer de manière conditionnelle, selon le contexte de risque, grâce à des contrôles granulaires.
Avant de rentrer dans le détail des avantages de la MFA granulaire, prenons un peu de recul afin de comprendre pourquoi les entreprises ont besoin que la MFA fonctionne de façon plus conditionnelle.
Aujourd'hui, les organisations mettent généralement en œuvre la MFA parce que :
Les normes de conformité en cybersécurité l'imposent ou la recommandent fortement.
Les exigences des cyberassureurs l'imposent souvent.
Les stratégies Zero Trust et les bonnes pratiques de sécurité la recommandent.
Si la MFA est imposée et recommandée par les bonnes pratiques, c'est parce que les attaquants ciblent désormais les comptes utilisateurs comme principale faiblesse.
Dans pratiquement toutes les cyberattaques, la connexion est le point d'accès commun. Par exemple, avec un seul jeu d'identifiants volés ou obtenus par hameçonnage, les attaquants peuvent contourner les couches de sécurité traditionnelles des terminaux et du réseau, d'une manière que les défenseurs ont du mal à contrer.
Les conséquences sont visibles partout. Il suffit d'ouvrir le journal pour constater une vague quasi quotidienne de cyberattaques très médiatisées, dont beaucoup exploitent des faiblesses d'authentification.
Pour toutes ces raisons, les organisations sont de plus en plus nombreuses à vouloir mettre en œuvre la MFA pour tous les utilisateurs (en anglais) le plus vite possible.
Mais lorsqu'elles appliquent la MFA à tous les utilisateurs, elles amplifient tous les problèmes et freins à la productivité propres à leur solution de MFA.
De plus, les technologies utilisées pour servir de second facteur d'authentification sont très diverses. Chacune présente ses avantages et ses inconvénients du point de vue de la charge utilisateur. Citons par exemple les codes à usage unique, les jetons physiques et les notifications push. Les administrateurs IT peuvent avoir besoin de préciser quand et comment ils souhaitent demander la MFA, en s'appuyant sur différents facteurs selon la méthode de MFA utilisée par leurs utilisateurs.
Autre difficulté : pour satisfaire aux exigences de MFA, les administrateurs IT doivent souvent composer avec les limites d'une solution qui, par défaut, demande la MFA à chaque connexion des utilisateurs, quel que soit le type de connexion. Selon la méthode de MFA choisie, cela signifie souvent que les utilisateurs doivent saisir plusieurs codes à usage unique ou présenter leur jeton physique à plusieurs reprises dans la journée.
Résultat : une lassitude face à l'authentification. Inévitablement, à mesure que l'expérience utilisateur (UX) se dégrade, le mécontentement grandit et la productivité baisse.
4. À la longue, ces contraintes peuvent créer un cercle vicieux entre les utilisateurs et les équipes IT
Plus les utilisateurs sont mécontents, moins ils sont enclins à utiliser la MFA. Les administrateurs informatiques doivent alors tâcher de leur expliquer une situation qu’ils ne peuvent pas modifier sans affaiblir la posture de sécurité de toute l’entreprise.
Nous le savons tous, il peut s’avérer délicat de mettre en place et de gérer la MFA en couvrant une multitude de contextes professionnels sans qu’elle devienne un obstacle qui complique la vie des collaborateurs. Dans le pire des cas, personne n’est content. La productivité et la sécurité sont toutes les deux impactées, même partiellement.
Pour développer une infrastructure de sécurité informatique efficace à long terme, il est vital de trouver le bon équilibre entre sécurité et productivité.
Bien entendu, la forme précise de cet équilibre sera différente pour chaque entreprise, employé ou partenaire. Il est donc essentiel que les stratégies de sécurité informatique comme la MFA s'adaptent facilement aux différents besoins d'accès et aux différents niveaux de risque. En utilisant une MFA dotée de contrôles contextuels granulaires et personnalisés, les équipes IT peuvent satisfaire aux exigences de sécurité sans imposer aux utilisateurs finaux plus de sécurité que nécessaire dans un contexte donné.
En pratique, on distingue deux types de MFA granulaire et personnalisée pour Active Directory.
La granularité basée sur qui doit s'authentifier par MFA, par exemple selon le rôle ou le service de l'utilisateur, tel qu'indiqué par l'unité d'organisation (OU) dans Active Directory (AD).
La granularité qui détermine comment ou si les utilisateurs doivent s'authentifier par MFA lorsqu'une ou plusieurs conditions s'appliquent, par exemple en exigeant la MFA selon le type de connexion et la plage d'adresses IP (accès interne ou accès distant).
Même si pratiquement toutes les solutions de MFA offrent un certain niveau de granularité pour identifier qui déclenche une authentification par MFA, rares sont celles qui proposent la seconde approche. Tout du moins, elles n’offrent pas la précision dont les entreprises ont vraiment besoin pour alléger le poids de la MFA sur leurs équipes.
En théorie, il reste possible de limiter les demandes d’authentification intempestives en combinant les deux types de granularité évoqués. Malheureusement, la réalité n’est pas toujours aussi simple. Il est très difficile de déterminer à l’avance les paramètres qui auront vraiment de l’importance au moment de déployer une solution de MFA en situation réelle. C'est pourquoi il est important que les administrateurs soient en mesure de personnaliser les contrôles granulaires afin de réduire au minimum les perturbations en tenant compte des circonstances uniques et de leur base d'utilisateurs.
Les administrateurs peuvent vouloir demander la MFA plus souvent dans les contextes à risque élevé, mais seulement une fois par jour dans les contextes moins risqués.
Par exemple, les employés peuvent facilement s'agacer s'ils doivent s'authentifier par MFA chaque fois qu'ils s'éloignent de leur poste pour prendre un café ou aller voir un collègue.
Les administrateurs peuvent donc décider de ne demander la MFA qu'une fois par jour aux employés qui se connectent à leur poste de travail au bureau, mais à chaque connexion pour les collaborateurs à distance.
Ou bien, ils peuvent demander la MFA lorsqu'un employé qui travaille habituellement au bureau se connecte depuis chez lui, ou depuis une autre adresse IP inconnue.
Cette approche est gagnante pour tout le monde : l’authentification est plus simple pour les utilisateurs, tandis que les administrateurs gardent la possibilité d’appliquer les stratégies de sécurité requises pour la conformité et les bonnes pratiques.
La sécurité MFA n'entrave pas nécessairement la facilité d'utilisation. UserLock propose une réponse simple au problème : offrir plus de contrôle aux administrateurs en augmentant la granularité de la MFA pour déterminer comment, quand et si la MFA doit être appliquée. Plus le nombre de contrôles dont disposent les administrateurs est élevé, plus il devient facile d’appliquer différents niveaux de MFA en fonction du contexte utilisateur.
Grâce à la MFA d'UserLock, les administrateurs peuvent appliquer la MFA aux postes de travail et serveurs internes et externes, non seulement en fonction de qui doit s’authentifier, mais aussi et surtout comment et dans quelles circonstances.
En plus de configurer la MFA pour les terminaux en fonction des paramètres AD, la granularité d’UserLock offre des avantages spécifiques pour appliquer la MFA dans le contexte du télétravail, en gérant les connexions établies à l’aide de services distants Microsoft comme RDP (Remote Desktop Protocol), RemoteApp, Outlook Web Access pour Exchange, VPN/AlwaysOn VPN, les connexions aux applications cloud ou encore RD Web Access pour IIS.
Les administrateurs peuvent configurer la MFA de sorte qu’elle se déclenche sur un ou plusieurs de ces services à chaque connexion, à chaque connexion depuis une nouvelle adresse IP, pour la première connexion uniquement ou après un intervalle de n jours. Cette approche permet aussi de distinguer les connexions internes des connexions externes de manière plus fine, par exemple dans le cas de connexions externes passant par un serveur passerelle RDP interne.

UserLock peut même être configuré pour demander la MFA sur les ordinateurs hors ligne, à chaque déverrouillage d’une machine alors que la session est toujours ouverte, ou encore à chaque connexion pour les utilisateurs privilégiés. Les administrateurs peuvent déclencher automatiquement la MFA pour tous les types de connexions distantes, ou pour les utilisateurs qui se connectent sans aucune connexion réseau (LAN).
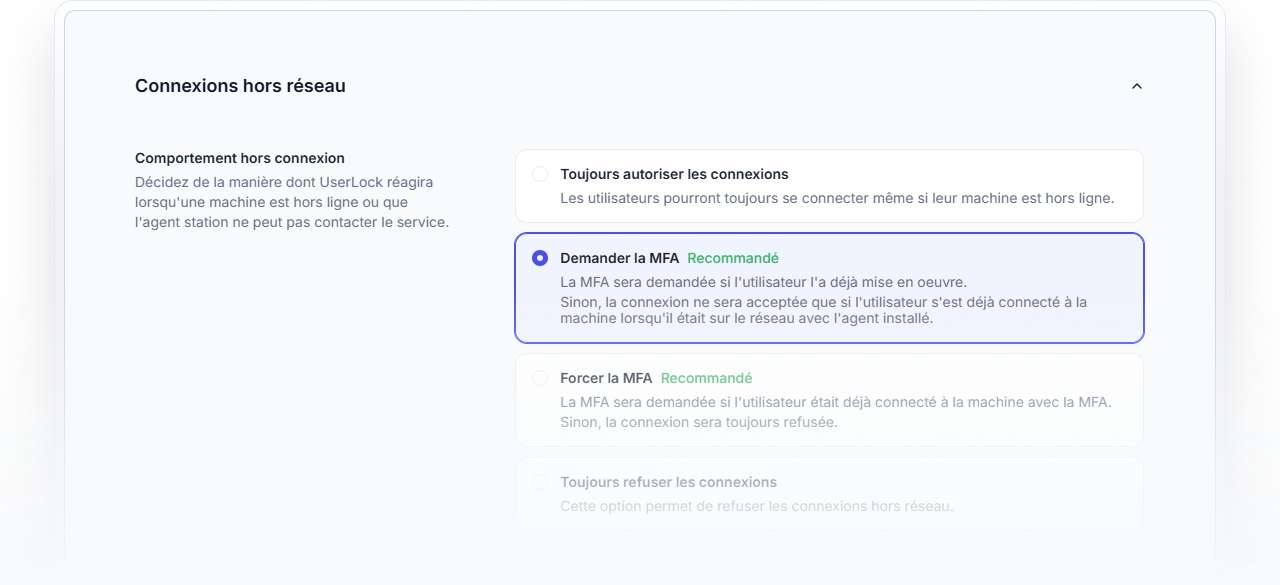
Pour cela, la MFA d’UserLock propose un enrôlement simple pour différentes méthodes d’authentification, notamment les notifications push, les applications d’authentification Google, Microsoft et LastPass, ou encore les jetons physiques comme YubiKey et Token2.
L'authentification unique (SSO) rationalise l'accès utilisateur aux applications cloud en remplaçant les identifiants des applications cloud par l'authentification unique de l'utilisateur sur le réseau d'entreprise. Concrètement, l'authentification SSO élimine les authentifications répétées, coûteuses en temps. Chaque utilisateur perd moins de temps à accéder aux applications et passe plus de temps à travailler avec elles. En combinant cette méthode à la MFA, les administrateurs peuvent équilibrer la sécurité et la productivité en spécifiant les circonstances où la MFA doit exiger un second facteur d'authentification.
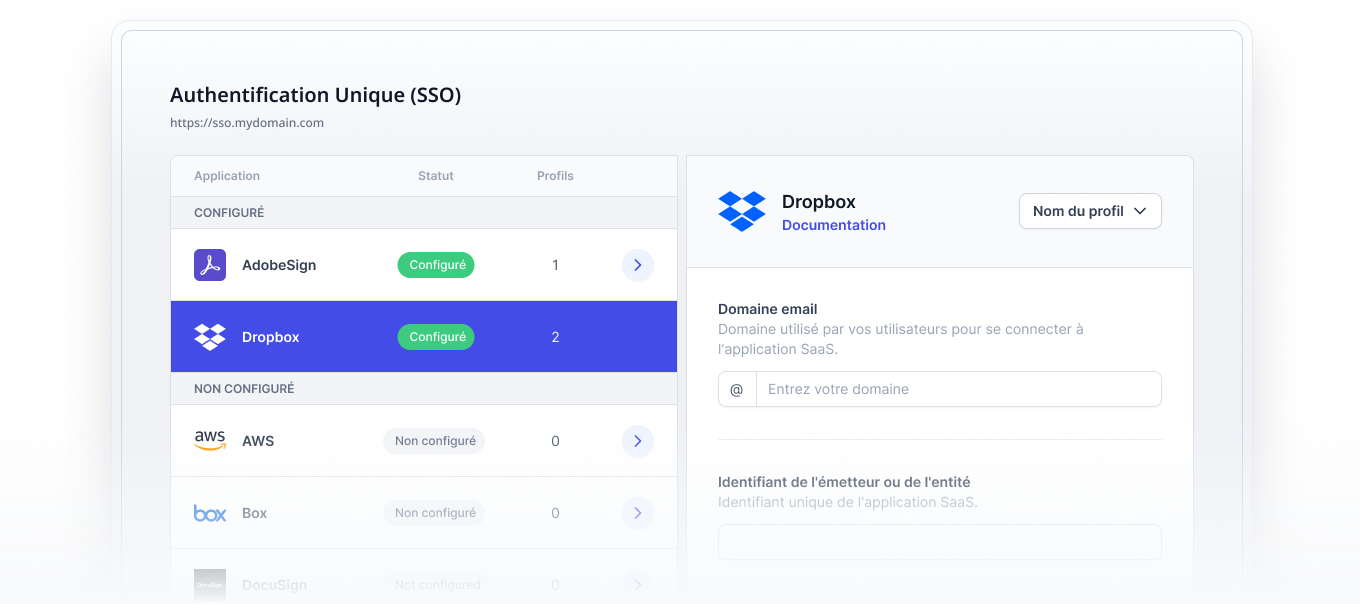
UserLock permet aux professionnels de l'IT d'aller encore plus loin avec la granularité, en associant la MFA à des restrictions contextuelles. Les administrateurs peuvent choisir d'autoriser, de refuser ou de restreindre l'accès réseau d'un utilisateur, même après authentification, en fonction de facteurs contextuels comme l'emplacement, l'heure et le type de session. Ces restrictions contextuelles renforcent le contrôle de l'identité présumée des utilisateurs et aident les administrateurs à trouver le bon équilibre entre sécurité et productivité.
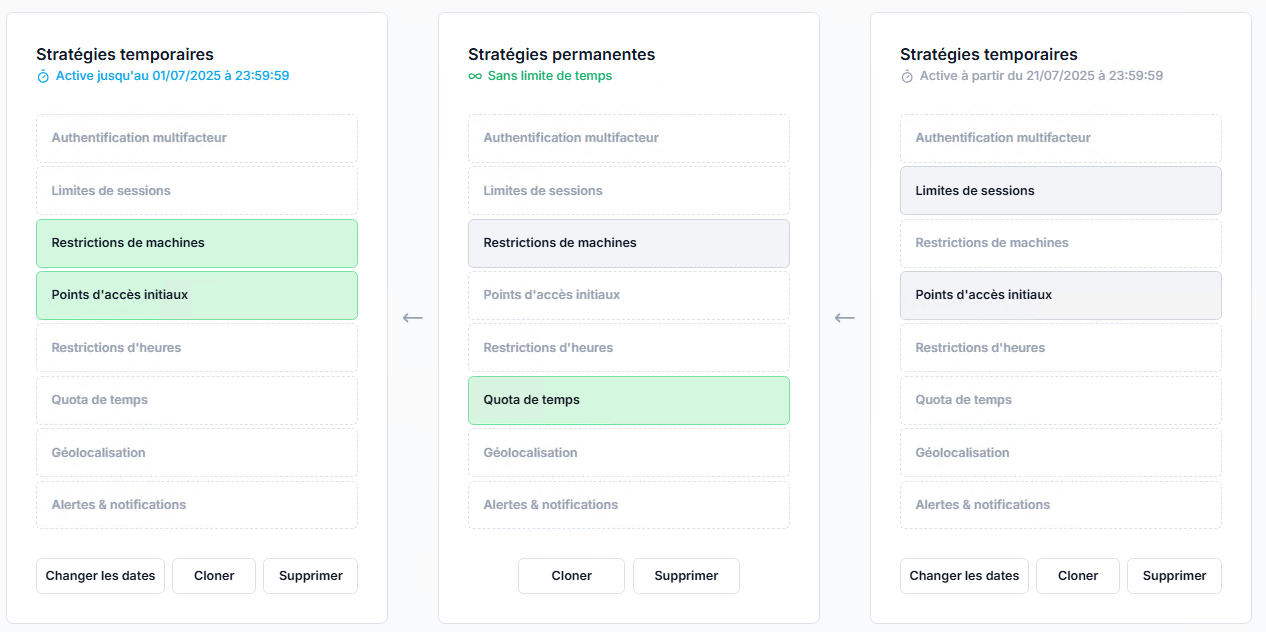
La sécurité est importante, mais elle ne doit pas peser excessivement sur la productivité de l'entreprise. La facilité de gestion est une priorité : elle permet aux équipes IT d’ajuster rapidement les paramètres pour atteindre le bon niveau de demandes MFA, en tenant compte des contextes et des besoins spécifiques de leur organisation.
Les exemples ci-dessus le montrent bien : l’efficacité de la granularité de la MFA dépend de deux aspects essentiels :
disposer d’un large choix d’options qui permettent d’adapter la solution à la réalité complexe des interactions entre utilisateurs, machines et réseau, et
permettre aux administrateurs informatiques de configurer ces options de la façon la plus intuitive possible.
Avec UserLock, l'IT garde le contrôle. C'est elle qui fixe l'équilibre entre risque et productivité. Et comme la MFA reste légère pour les utilisateurs finaux, la sécurité peut enfin fonctionner comme prévu.